フィッシングアプリ「SKR Claim」がSolana dAppストアに一時掲載
人工知能が作成しました. 英語からの自動翻訳です.
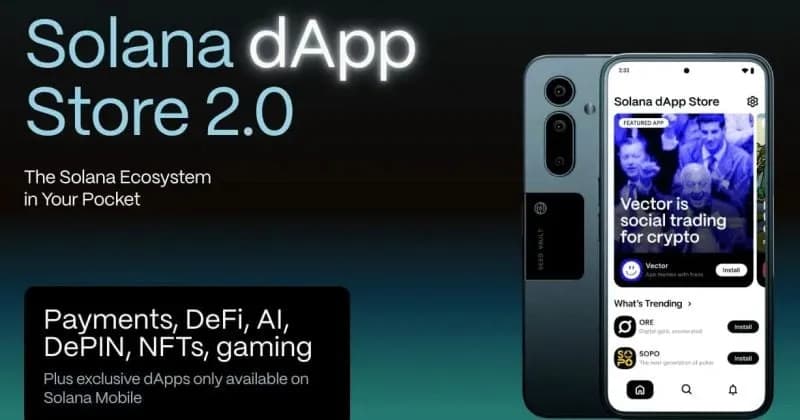
フィッシングアプリ「SKR Claim」が、11月1日に不正アクセスを受けてSolana dAppストアのスポットライトに一時間掲載されました。このアプリはユーザーにシードフレーズの入力を促し、Solana Mobileはこれを削除し、セキュリティの脆弱性に対処しました。
dApp Publishing Portalへの不正アクセス
11月1日、Solana Mobileは、フィッシングアプリ「SKR Claim」がdApp Publishing Portalへの不正アクセスを受けてdAppストアに提出されたと報告しました。このアプリは、ストアのスポットライトに一時間掲載された後、削除されました。Solana Mobileは、このアプリがユーザーにプライベートシードフレーズの入力を求めていたことを確認し、重大なセキュリティ上の懸念が生じています。
セキュリティ対策と対応
攻撃者はフィッシングアプリを提出しただけでなく、アプリケーションやタスクを紹介するために設計されたApp SpotlightやQuestsインターフェースも改ざんしました。Solana Mobileは、この不正な提出を可能にした脆弱性を修正しましたが、侵入者がポータルにアクセスした方法についての詳細は不明です。重要なことに、ウォレットキーを安全に保管するSeed Vaultは侵害されておらず、取引にはユーザーの承認が必要です。
ユーザーの注意事項
Solana Mobileは現在、「SKR Claim」をインストールしたすべてのデバイスから削除する作業を進めていますが、この削除が完全に完了したかどうかは確認していません。アプリにシードフレーズを入力したユーザーは、ウォレットが侵害されたと考え、新しいリカバリーフレーズで新しいウォレットを作成することを検討すべきです。残っている資産は直ちに移動することが推奨されます。
公式ガイダンス
Solana Mobileは、チームがユーザーにシードフレーズや暗号通貨を求めることは決してないと強調しています。さらに、エアドロップの請求のために外部アプリやサイトへのウォレット接続を要求することもありません。「SKR Claim」アプリは、Solana Mobileエコシステムのネイティブトークンの名前を悪用しており、これがストアのスポットライトでの一時的な可視性に寄与した可能性があります。