피싱 앱 'SKR Claim', 솔라나 dApp 스토어에서 1시간 동안 노출
인공지능이 작성했습니다. 영어에서 자동 번역했습니다.
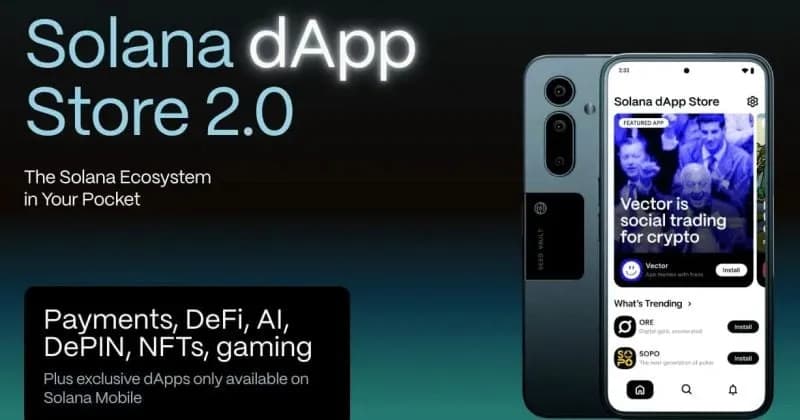
피싱 애플리케이션 'SKR Claim'이 11월 1일 솔라나 dApp 스토어의 스포트라이트에 1시간 동안 등장한 후, dApp 퍼블리싱 포털에 대한 무단 접근이 발생했다. 이 앱은 사용자에게 시드 구문을 입력하도록 유도했으며, 솔라나 모바일은 이를 삭제하고 보안 취약점을 해결했다.
dApp 퍼블리싱 포털에 대한 무단 접근
11월 1일, 솔라나 모바일은 'SKR Claim'이라는 피싱 앱이 dApp 퍼블리싱 포털에 대한 무단 접근 후 dApp 스토어에 제출되었다고 보고했다. 이 앱은 스토어의 스포트라이트에서 1시간 동안 노출된 후 삭제되었다. 솔라나 모바일은 이 앱이 사용자에게 개인 시드 구문을 입력하도록 요청했으며, 이는 심각한 보안 문제를 야기한다고 밝혔다.
보안 조치 및 대응
공격자들은 피싱 앱을 제출하는 것뿐만 아니라, 애플리케이션과 작업을 소개하기 위해 설계된 앱 스포트라이트 및 퀘스트 인터페이스를 수정하기도 했다. 솔라나 모바일은 이 무단 제출을 가능하게 한 취약점을 수정했지만, 침입자가 포털에 접근한 방법에 대한 세부 사항은 여전히 불확실하다. 중요한 점은, 지갑 키를 안전하게 저장하는 시드 볼트는 사용자 승인이 필요하기 때문에 침해되지 않았다는 것이다.
사용자 주의사항
솔라나 모바일은 현재 'SKR Claim'을 설치한 모든 기기에서 제거하는 작업을 진행 중이지만, 이 제거가 완전히 완료되었는지는 확인하지 않았다. 앱에 시드 구문을 입력한 사용자들은 자신의 지갑이 침해되었을 가능성이 있으므로, 새로운 복구 구문으로 새로운 지갑을 생성할 것을 권장한다. 남아 있는 자산은 즉시 이전할 것을 권장한다.
공식 안내
솔라나 모바일은 자사 팀이 사용자에게 시드 구문이나 암호화폐를 요청하지 않을 것이라고 강조했다. 또한, 에어드랍 청구를 위해 외부 앱이나 사이트에 지갑 연결을 요청하지 않을 것이라고 덧붙였다. 'SKR Claim' 앱은 솔라나 모바일 생태계의 네이티브 토큰 이름을 악용했으며, 이는 스토어의 스포트라이트에서 일시적으로 노출된 데 기여했을 수 있다.